المدونة — 24 أكتوبر 2026 — 3 دقائق قراءة
الهجوم الإلكتروني على Co-op: بيانات 6,5 مليون عضو سُرقت بمكالمة هاتفية
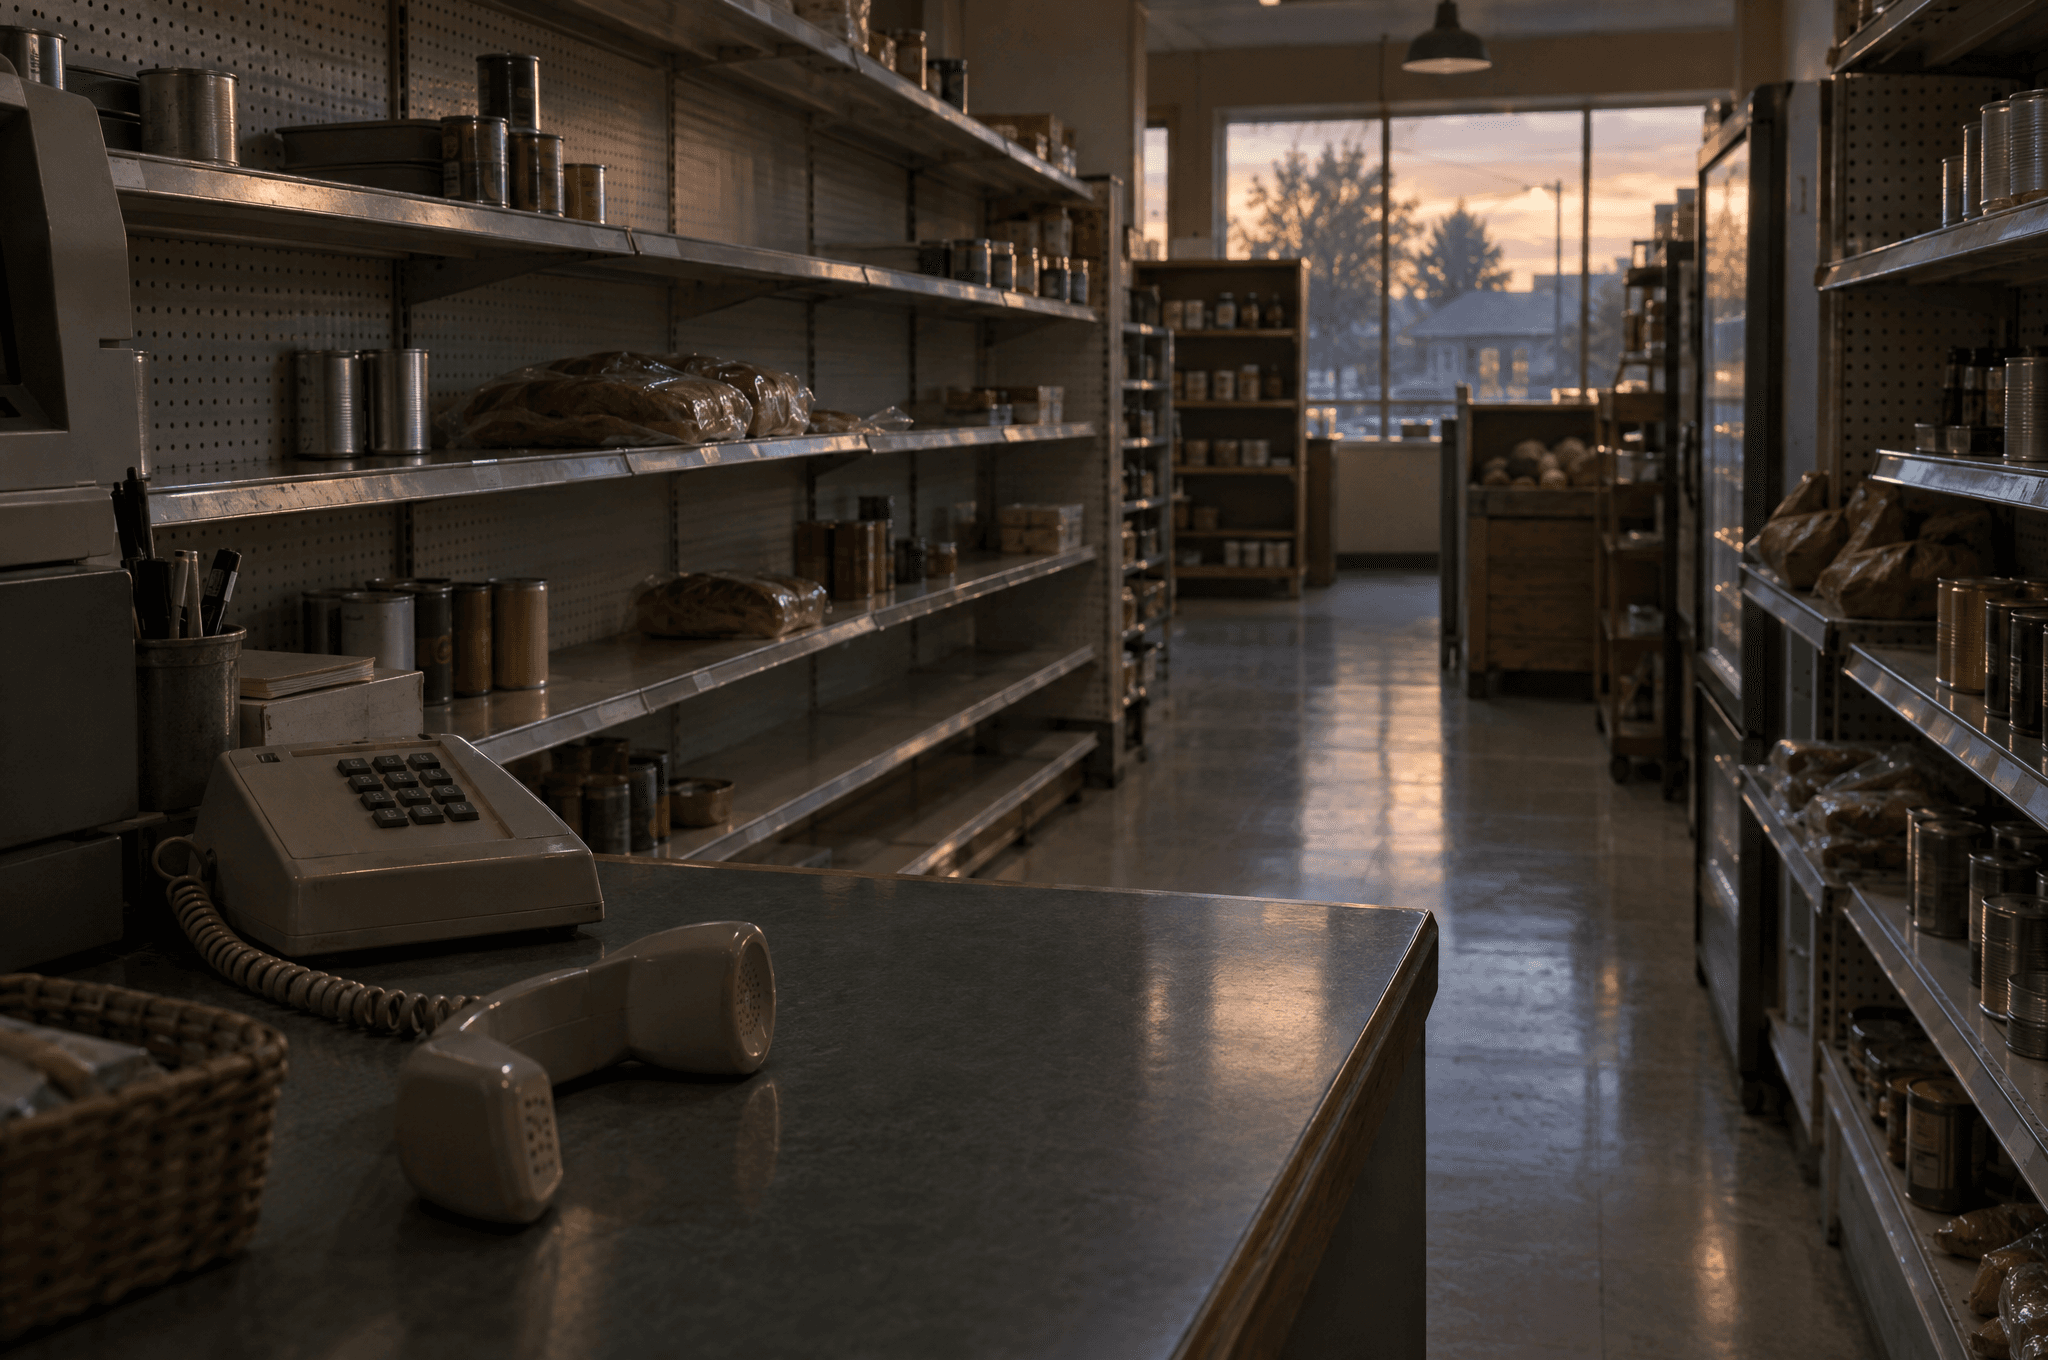
في ربيع 2025، انتحل مهاجمون صفة موظفين للدخول إلى أنظمة Co-op في المملكة المتحدة، ونسخوا بيانات أعضائها البالغ عددهم 6,5 مليون. فرغت الرفوف وتأثرت المبيعات بشدة.
في أبريل 2025، بعد أيام من Marks & Spencer، تعرضت شركة التوزيع البريطانية Co-op لهجوم إلكتروني. وفي يوليوز، أكدت الشركة أن البيانات الشخصية لجميع أعضائها، وعددهم 6,5 مليون، قد نُسخت.
ماذا حدث
- انتحل المهاجمون صفة موظفين لإقناع العاملين بمنحهم الدخول إلى حسابات.
- نسخوا ملفًا يضم الأسماء والعناوين والبريد الإلكتروني وأرقام الهاتف وتواريخ الازدياد.
- حسب Co-op، لم تُسرق كلمات المرور ولا بيانات البطاقات البنكية ولا سجلات المشتريات، ولم يتمكن المهاجمون من التقدم أكثر وتثبيت برنامج فدية.
- تبنّت مجموعة DragonForce الهجوم، وفي 10 يوليوز 2025 اعتقلت الوكالة الوطنية لمكافحة الجريمة البريطانية أربعة أشخاص تتراوح أعمارهم بين 17 و20 سنة.
الكلفة
عانت المتاجر من نقص في المنتجات لعدة أسابيع. وأعلنت Co-op عن أثر يقارب 206 ملايين جنيه إسترليني على مبيعاتها، وتوقعت أثرًا بحوالي 120 مليون جنيه على نتائجها السنوية.
الثغرة نفسها التي استُغلت في M&S
كما في Marks & Spencer، كان المدخل بشريًا: مكالمة أو رسالة مقنعة موجهة إلى شخص يستطيع إعادة تعيين الدخول. ولا فائدة من الدفاعات التقنية إذا كان انتحال صفة محضّر جيدًا يستطيع تجاوزها.
ما الذي يجب فعله
- وضع إجراء صارم لإعادة تعيين كلمات المرور والصلاحيات، مع تحقق من الهوية لا يستطيع المتصل تزويره.
- تكوين فرق الدعم والمساعدة على محاولات انتحال الصفة.
- تحديد ما يمكن لحساب واحد نسخه، والتنبيه عند التصدير بكميات كبيرة.
- تحضير رسالة للزبائن في حال انكشاف بياناتهم.
أفضل جدار حماية لا يستطيع شيئًا أمام شخص فتحت له الباب بنفسك.
المصادر: بلاغات Co-op، وكالة PA عبر Hargreaves Lansdown، Grocery Gazette، Acronis، 2025.
تريد موقعًا وبيانات زبائن تُدار بقواعد دخول واضحة؟ صِف لنا مشروعك عبر استمارة التقدير، وسنرد عليك بتقدير مناسب والخطوات التالية.
لديك مشروع موقع إلكتروني؟
قدّر تكلفة مشروعي ←